COLUMN
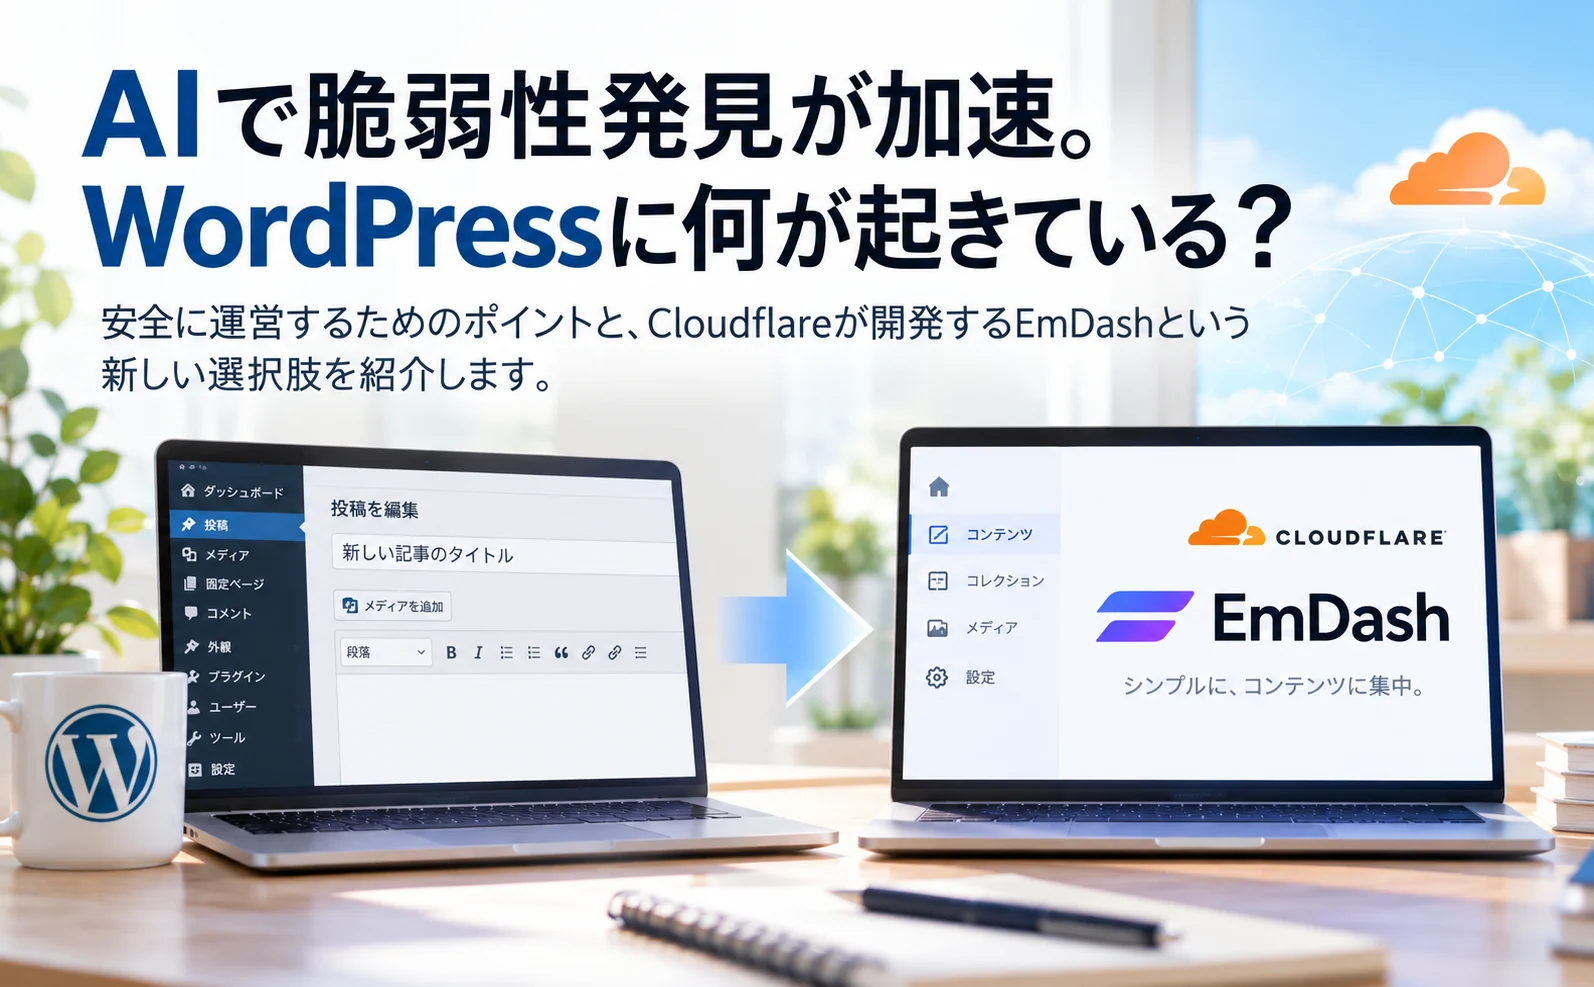
AIで脆弱性発見が加速。WordPressに何が起きている?
AIでWordPressの脆弱性報告が急増。世界で広く使われるCMSの安全性と、PHPを使わずTypeScriptで構築された新しいCMS「EmDash」という選択肢を考えます。
2026年10月21日、PHPの重大な脆弱性を修正するセキュリティ更新が公開されました。
PHPはWordPressをはじめ、多くのWebシステムで使われているプログラミング言語です。サーバー会社から更新案内を受けたり、制作会社に対応を依頼したりした企業もあるのではないでしょうか。
今回の問題はWordPress固有のものではありません。ですが、ホームページの安全性を考えるきっかけにはなりました。
そんな中、WordPressからも興味深いニュースが発表されました。
WordPressへの脆弱性報告が急増している
2026年10月29日、WordPressの公式セキュリティチームが調査状況を報告しました。
WordPress本体の脆弱性を受け付ける報告プログラムには、2026年だけで3,000件を超える報告が寄せられ、過去12年間の合計を上回ったというのです。従来は月に20〜30件程度だった報告数が、7月には450件、8月には773件に増加しました。
背景の一つとして、公式チームはAIを使った調査の効率化を挙げています。これまで時間のかかっていたコードの調査を、AIの支援で進めやすくなっているのです。
ただし、ここは誤解してはいけません。3,000件は「報告」の数であり、3,000件の脆弱性が確認されたという意味ではありません。
脆弱性の発見と責任ある報告は、ソフトウェアを安全にするための大切な活動です。実際、WordPressは10月28日に複数の問題を修正したセキュリティ更新版7.1.4を公開しています。
一方、AIが調査の効率を高めるなら、その技術が悪用される可能性も考えなければなりません。今後は、脆弱性の発見と修正の両方に、これまで以上のスピードが求められるかもしれません。
なぜWordPressは攻撃者に狙われやすいのか?
理由の一つは、利用者が非常に多いことです。
Web技術の利用状況を調査しているW3Techsによると、2026年10月30日時点で、調査対象の全Webサイトの約39.5%がWordPressを使用しています。CMS市場に限ればシェアは約58.2%です。
世界中で広く使われている仕組みほど、一つの弱点を調べることの効果が大きくなる可能性があります。
攻撃者にとっても、利用者が少ない独自システムを一つずつ調べるより、広く普及したソフトウェアに共通する問題を狙う方が効率的な場合があるでしょう。
もちろん、WordPressのサイトがすべて同じ危険にさらされるわけではありません。使っているバージョン、プラグイン、テーマ、設定、更新状況などによって条件は変わります。また、今回の3,000件超という数字はWordPress本体への報告であり、プラグイン全体の脆弱性件数ではありません。
それでも、この圧倒的な普及率は、今後の安全性を考えるうえで見逃せない要素です。
20年以上、改良を続けてきたWordPress
WordPressが登場したのは2003年。すでに23年以上の歴史があります。
長く使われてきたことは、大きな強みです。豊富な機能やプラグイン、多くの制作会社による運用実績があります。
一方で、長い歴史を持つソフトウェアには、過去との互換性を保ちながら新しい仕組みを取り入れる難しさもあります。
たとえば、何度も増築を重ねた老舗旅館を思い浮かべてください。昔からのお客さんが使い慣れた設備を残しつつ、新しい客室や設備を加えようとすると、建物全体とのつながりを考える必要があります。
WordPressも、長年利用されてきたテーマやプラグインとの互換性に配慮しながら進化してきました。
だからといって、WordPressやPHPが古いという理由だけで危険になるわけではありません。どちらも現在進行形で開発・更新されています。
ただ、以前の仕組みとの互換性に縛られず、今の技術でCMSを新しく設計することにも意味があるはずです。
EmDashは、そもそもPHPを使っていません
その新しい選択肢の一つが、EmDash(エムダッシュ)というCMSです。
最初に大きな違いをお伝えすると、EmDashはそもそもPHPを使っていません。TypeScriptを中心に開発されたCMSです。
Cloudflareが開発を進めてきたオープンソースのCMSで、2026年9月28日に正式版1.0が公開されました。AstroというWeb制作フレームワークを基盤にしています。
公式サイトでは、開発の出発点として「今、WordPressを新しく作るとしたら、どんなものになるだろう」という問いが紹介されています。
WordPressの使いやすさや拡張性は参考にしつつ、現在のWeb技術を前提に設計し直す。そんな発想です。
例えば、プラグインの安全性にも新しい考え方があります。EmDashでは、対応するプラグインを隔離された実行環境で動かし、利用できる機能やデータへの権限を制限できます。
なお、すべてのプラグインが自動的に隔離されるわけではありません。隔離環境を使わない拡張機能もあり、運用時には適切な設定が必要です。
さらに、記事の作成・更新などをAIから操作できるMCPやAPIも標準で備えています。人間が管理画面を使うだけでなく、AIと一緒にサイトを運用することも想定されているのです。
そしてEmDashはCloudflare専用ではなく、Node.jsを使える環境にも導入できます。
もちろん、PHPを使わないこと自体が安全性の保証になるわけではありません。 EmDashにもセキュリティ更新や依存ソフトウェアの管理は必要です。また、新しいCMSのため、WordPressほど長年の運用実績や豊富なプラグインがそろっているわけでもありません。
それでも、ホームページの仕組みを最初から見直した、新しい選択肢があることは知っておいて損はないと思います。
制作会社から提案された技術だけが、正解とは限らない
WordPressが適しているサイトは、今でもたくさんあります。適切に保守されているWordPressサイトなら、無理に乗り換える必要はありません。
ただし、新しくホームページを作るときや、長年使ったサイトをリニューアルするときには、ほかのCMSも比較してみてよいのではないでしょうか。
ホームページ制作を依頼する側が、すべての技術を理解する必要はありません。
でも、制作会社にこんなことを尋ねてみてください。
- なぜ、今回のサイトにはWordPressが適しているのでしょうか?
- WordPress以外には、どんな選択肢がありますか?
- 公開後の更新やセキュリティ保守には、どんな作業と費用がかかりますか?
- 将来、別の制作会社に管理を引き継ぐことはできますか?
制作会社の説明を聞き、納得して選ぶ。それだけでも、ホームページとの付き合い方は変わってきます。
ホームページの技術は、依頼する側も選んでいい
AIによって脆弱性の調査が加速し、Webサイトを取り巻く環境も変化しています。同時に、ホームページを作るための技術も進歩しています。
WordPressを適切に保守して使い続けることも、合理的な選択です。一方、EmDashのような新しいCMSを検討することにも価値があります。
大切なのは、制作会社がいつも使っているから選ぶのではなく、その企業のサイトに合う方法を選ぶこと。
制作会社には、新しい技術にも目を向けてほしいと思います。そして依頼する企業にも、ほかに選択肢があることを知っておいてほしいのです。
ホームページを使い続けるのは、制作会社ではなく、その企業自身なのですから。
---